
В промышленных Ethernet-коммутаторах Rockwell Automation найдена критическая уязвимость, снижающая уровень безопасности их эксплуатации
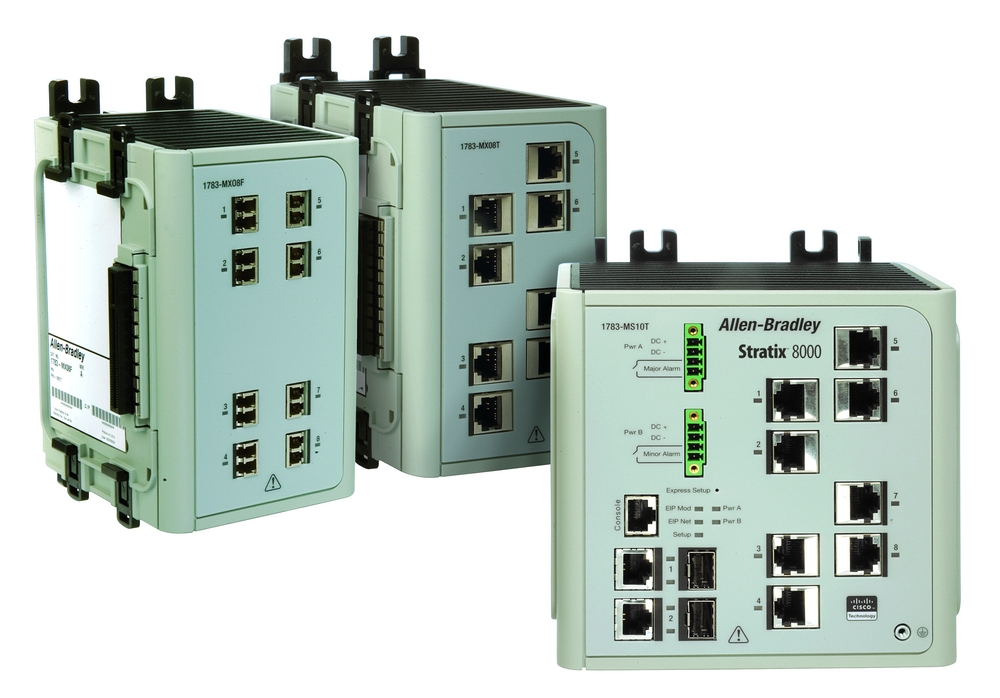
Согласно отчету, опубликованному центром реагирования на инциденты информационной безопасности (ICS-CERT), злоумышленники могут использовать уязвимости в продуктах Cisco для удаленного выполнения кода на устройствах Rockwell Automation. Недостатки влияют на модели Allen-Bradley Stratix 5400, 5410, 5700 и 8000 с версией 15.2 (5) EA.fc4 или более ранней версией прошивки, Stratix 5900 версии 15.6 (3) M1 и ранее, Stratix 8300 версии 15.2 (4) EA и ранее, и ArmorStratix 5700 версии 15.2 (5) EA.fc4 и ранее.
Успешная эксплуатация уязвимостей может позволить аутентифицированному пользователю вызвать переполнение буфера и осуществить отказ в обслуживании устройства либо выполнить произвольный код. Обнаруженные уязвимости были ранее устранены в Cisco IOS и Cisco IOS XE (CVE-2017-6736, CVE-2017-6737, CVE-2017-6738, CVE-2017-6739, CVE-2017-6740, CVE-2017-6741, CVE-2017-6742, CVE-2017-6743, CVE-2017-6744).
Уязвимые коммутаторы используются на критически важных объектах инфраструктуры в сфере производства, энергетики и водоснабжения. Cisco не нашла доказательств активной эксплуатации уязвимостей, однако подробности об уязвимостях могут быть известны третьим лицам.
Уязвимости исправлены в версии 15.2(4a)EA5 для устройств Stratix 8300 и доступны на сайте производителя. Владельцам остальных уязвимых устройств вендор рекомендует использовать файрвол для блокирования доступа к службе SNMP.